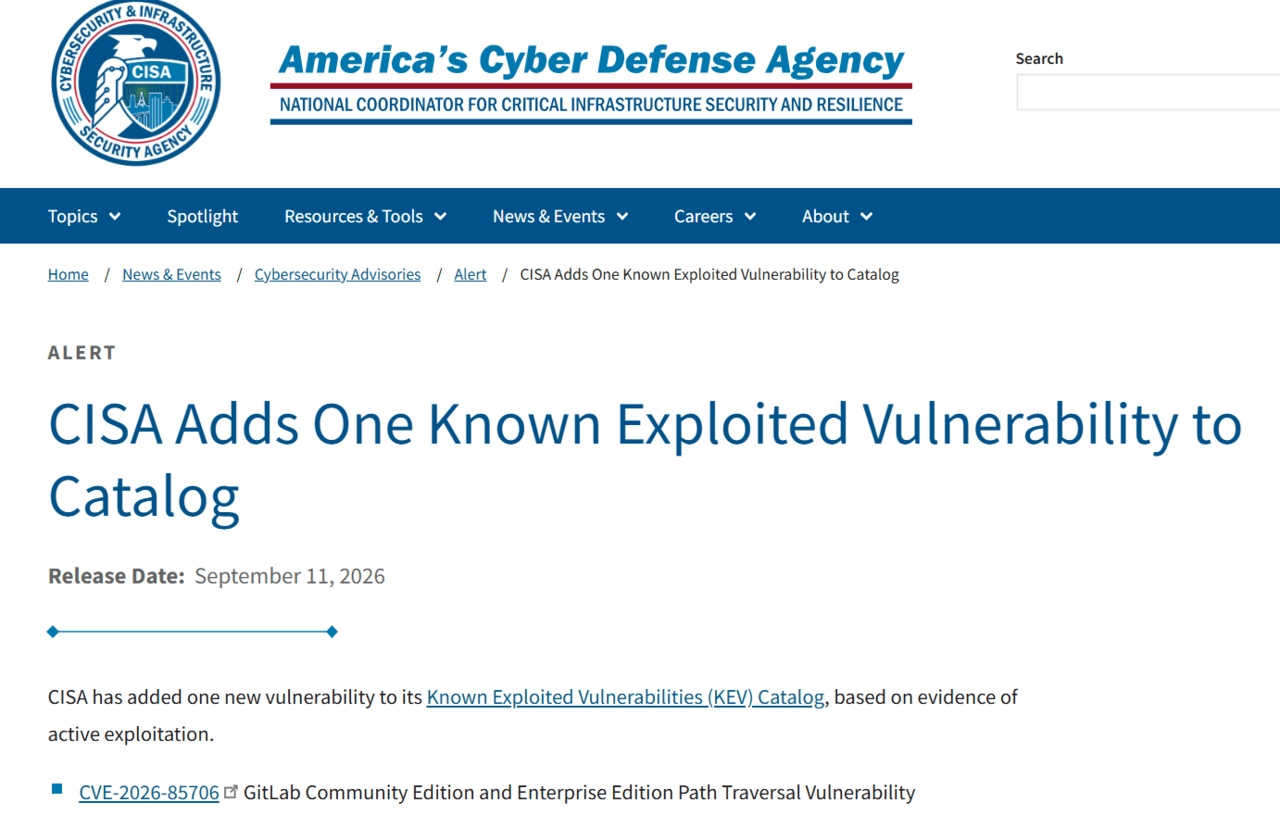
미국 사이버보안 및 인프라 보안국(CISA)이 해커들에 의해 적극적으로 악용되고 있는 깃랩의 치명적인 취약점(CVE-2026-85706)을 ‘알려진 악용 취약점’(KEV) 목록에 추가하며 강력한 경고를 발령했다.
이번에 발견된 CVE-2026-85706은 깃랩의 리포지토리 커밋(Repository Commits) API에서 발생하는 ‘경로 탐색’(Path Traversal) 취약점이다. 공격자는 적절한 경로 제한과 인증 절차가 누락된 점을 악용해, 별도의 계정이나 사용자 상호작용 없이도 외부에서 인터넷을 통해 깃랩 서버의 임의 파일을 읽어 들일 수 있다. 정상적인 리포지토리 디렉터리 구조를 벗어나 서버 내의 다른 위치에 있는 파일까지 요청할 수 있어 해킹에 대한 진입 장벽을 크게 낮춘다는 점에서 파급력이 막대하다.
특히 깃랩 서버는 기업의 독점적인 소스코드, CI/CD 구성 파일, 액세스 토큰, 배포 스크립트 등 핵심적이고 민감한 개발 데이터를 보관하고 있어 공격자들의 고가치 표적이 된다. 임의 파일 노출은 해커가 추가적인 침입을 위한 자격 증명, 비밀 키, 구성 세부 정보 등을 확보하는 데 악용될 수 있어 2차 피해의 우려가 크다. 아직 랜섬웨어 그룹의 악용 여부는 확인되지 않았으나, CISA는 패치가 적용되기 전 이미 취약한 시스템에 접근이 이뤄졌을 가능성을 염두에 두고 포렌식 분석을 요구했다.
이 취약점은 깃랩 ‘CE/EE 18.7~19.1.7, 19.2~19.2.5, 19.3~19.3.1 버전’에 영향을 미친다. 깃랩 인스턴스를 자체 관리하는 조직은 즉시 노출된 자산을 식별하고 ‘19.1.8, 19.2.6, 19.3.2’ 등 최신 지원 버전으로 업데이트해야 한다. CISA는 2026년 9월 11일 이 결함을 KEV 카탈로그에 추가했으며, 미국 연방 민간 행정 기관에 9월 14일까지 복구를 완료하도록 기한을 설정했다.
CISA는 “인터넷에 노출된 깃랩 시스템의 패치를 최우선으로 진행해야 하며, 깃랩 및 리버스 프록시 로그에서 비정상적인 리포지토리 커밋 API 요청이나 예상치 못한 파일 접근 패턴이 있는지 철저히 조사해야 한다”라면서, “또한, 시스템 손상 범위에 대한 평가를 마친 후에는 노출되었을 가능성이 있는 자격 증명, 토큰, 비밀 키 등을 모두 교체(Rotate)”하라고 권장했다.