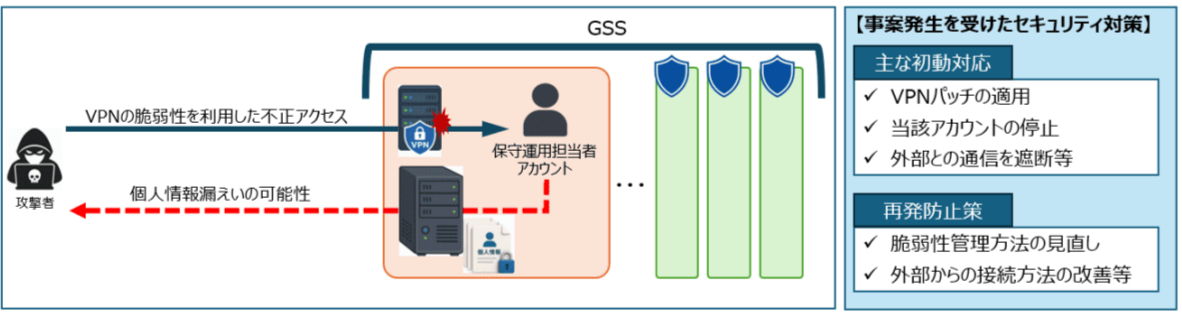
새어나간 기록은 24만6000건이 넘는다. 이름이 약 23만6000건으로 가장 많고 이메일 주소가 약 23만1000건, 전화번호가 약 9만4000건이다. 실제 주소는 약 1000건이다. 개인 식별 번호와 금융 계좌 정보는 들어 있지 않았다고 디지털청은 밝혔다.
주로 GSS를 쓰는 개인과 공무원, 행정 담당자와 GSS를 상대하는 사업자가 피해를 입었다. 주소와 전화번호는 대부분 집이 아니라 근무지 정보였다.
디지털청은 악용 사실을 확인한 직후 문제가 된 서버의 외부 접속을 차단하고 공격에 쓰인 직원 계정을 정지했다. 다른 시스템은 침해되지 않았고 일반 국민 정보도 영향을 받지 않았다고 디지털청은 밝혔다.
출처 : 보안뉴스(https://www.boannews.com)