PSEMHUB 경로 첫 글자만 URL 인코딩한 방화벽 규칙 우회 수법
트로이목마 설치 파일로 올린 백도어 사이드아이와 터널링 도구
웹로직 로그에서 퍼센트 인코딩 변형 찾아야 할 관리자 점검 항목
공격자들이 인사·재무 업무에 널리 쓰이는 오라클 피플소프트(PeopleSoft)를 노려 웹애플리케이션방화벽(WAF)을 우회하고 서버에 웹셸을 심고 있다.
맨디언트는 샤이니헌터스와 연결된 공격 조직 UNC6240이 취약한 환경관리허브(PSEMHUB) 경로를 막아 둔 방화벽 규칙을 우회하도록 공격 코드를 고쳤다고 밝혔다. [출처: 연합]
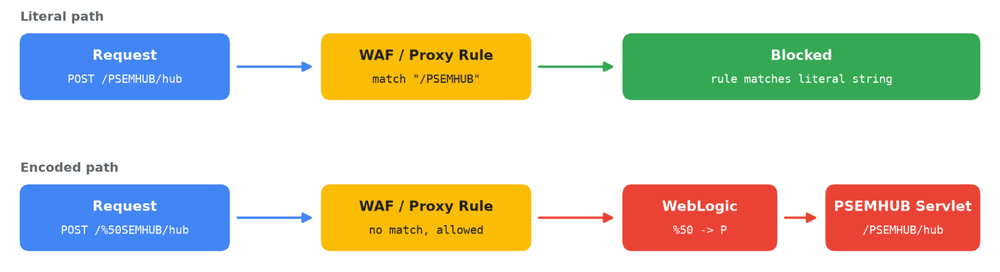
공격자는 경로에서 한 글자만 바꿨다. 차단 대상인 /PSEMHUB/ 대신 첫 글자만 URL 인코딩해 /%50SEMHUB/로 요청을 보냈다. 많은 방화벽과 리버스 프록시 규칙이 URL을 디코딩하기 전 문자열 그대로 경로를 대조하는데, 피플소프트 애플리케이션 서버는 요청을 디코딩해 취약한 서블릿으로 넘긴다고 맨디언트는 설명했다.
악용하는 취약점은 6월 학술기관을 상대로 처음 쓰인 제로데이 원격코드실행(RCE) 취약점(CVE-2026-35273)이다. 공격자는 바뀐 경로로 조작된 자바 객체를 담은 요청을 보내 PSEMHUB 서블릿의 자바 역직렬화 결함을 건드린다.
공격자는 이어 웹셸 두 개를 올린다. x.jsp는 운영체제를 가리지 않고 명령을 실행하고, u.jsp는 파일을 잘라 나눠 올리면서 cmd.exe로 명령도 돌린다.
공격자는 다음 단계로 정상 설치 파일로 위장한 Ple64.exe를 올려 C++로 만든 백도어 ‘사이드아이’(SIDEEYE)를 메모리에 띄운다. 이 백도어는 외부 서버(162.219.30[.]165)와 통신하며 브라우저와 데스크톱 프로그램에 저장된 자격 증명을 빼내고, 프로세스와 파일을 다루고, 대화형 셸과 역방향 프록시까지 열어 준다.
▲웹방화벽(WAF) 우회 수법 [출처: 맨디언트]
터널링 도구 네오리조지(Neo-reGeorg)를 함께 썼고, 리눅스 시스템에서는 웹셸을 심은 뒤 정상 원격관리 도구 메시에이전트(MeshAgent)를 올려 접근 경로를 이어 갔다.
다만 권한이 늘 최고 수준까지 올라가지는 않았다. 공격자가 실행한 명령 가운데 약 4분의 1만 root나 시스템 최고 권한으로 돌아갔고, 나머지는 피플소프트나 웹로직 서비스 계정 권한에 머물렀다.
고등교육과 기술, IT 서비스, 의료, 농업, 운송, 정부기관 등이 이번 공격의 표적이 됐다. 웹셸은 수십 개 시스템에서 확인됐다.
관리자는 CVE-2026-35273 패치를 적용하고, 환경관리허브를 끄거나 PSEMHUB 애플리케이션을 지우는 편이 안전하다. 웹로직 로그에서 /PSEMHUB/ 요청과 퍼센트 인코딩 변형을 찾아보고, PSEMHUB.war 디렉터리에 낯선 파일이 없는지 살펴야 한다. 피플소프트 애플리케이션 서비스 계정이 읽을 수 있는 자격 증명은 새로 바꿔야 한다. 압축 파일을 만들거나 데이터베이스를 대량으로 내보낸 흔적, 서버 밖으로 나가는 통신도 함께 감시해야 한다.
출처 : 보안뉴스(https://www.boannews.com)
|