설치 뒤 24시간 기다린 다음 악성 구성요소 내려받는 시간차 수법
2018년 스파이웨어로 지목된 개발사, 앱 3종 여전히 크롬 웹스토어에
이용자 10만명 넘는 광고차단기 5개 중 1개가 방문 기록 외부 전송크롬 웹스토어에서 팝업 차단기로 제공되던 확장 프로그램 포퍼블로커(Poper Blocker)가 이용자 정보를 대량으로 빼내는 악성코드라는 분석이 나왔다. 보안 연구조직 베이에어리어랩스(Bay Area Labs)가 찾아냈다.
[출처: 생성형 AI][출처: 생성형 AI]
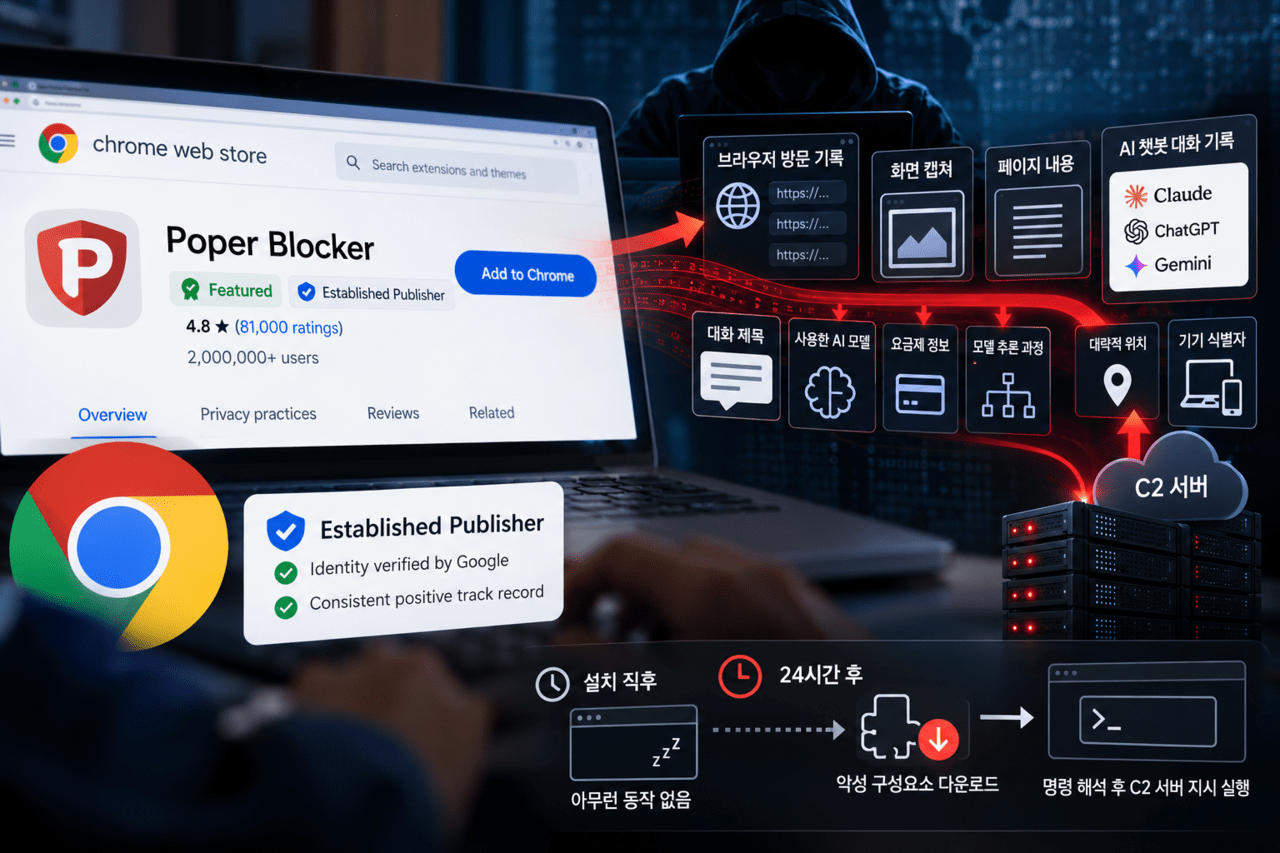
겉모습에는 의심할 구석이 없다. 큼직한 초록색 ‘추천’ 표시가 붙어 있고 개발사는 구글이 부여하는 ‘인증 개발자’ 자격을 갖췄다. 이 자격은 구글이 게시자의 신원을 확인하고 정책을 꾸준히 준수해 온 이력을 인정했다는 의미다. 리뷰 8만1000여건에서 평점 4.8점을 받았고 활성 이용자는 200만명 이상이다.
하지만 실제 동작은 달랐다. 수집하는 정보의 범위부터 상당하다. 이용자가 방문한 모든 페이지의 전체 주소(URL)를 비롯해 화면 캡처와 페이지 내용까지 서버로 전송한다. 클로드와 챗GPT, 제미나이에서 주고받은 대화 기록도 수집 대상이다. 대화 제목은 물론 이용한 AI 모델과 요금제 정보, 모델의 추론 과정과 관련된 기록까지 담긴다. 여기에 이용자의 대략적인 위치와 여러 기기의 활동을 하나로 연결하는 식별자도 수집한다.
정보 탈취 행위를 숨기기 위한 장치도 갖췄다. 설치 직후에는 별다른 움직임을 보이지 않다가 24시간이 지난 뒤에야 악성 구성요소를 내려받는다. 구글 심사자와 보안 연구자의 분석을 피하기 위한 시간차 수법이다. 악성코드를 확장 프로그램 자체에 직접 넣는 대신 명령을 해석하는 인터프리터만 탑재하고, 이후 명령제어(C2) 서버에서 지시를 받아 실행한다. 구글이 크롬 확장 프로그램에 적용하는 매니페스트 V3(Manifest V3) 정책에서 금지한 방식이다.
기업 보안 도구로도 잡아내기 쉽지 않다는 지적이 나온다. 제임스 아노트(James Arnott) 베이에어리어랩스 창업자는 정보유출방지(DLP) 솔루션이 일반적으로 민감한 데이터를 외부로 보내는 의심스러운 요청이나 특정 데이터 패턴을 찾아 차단할 수 있지만, 포퍼블로커처럼 전송 데이터를 난독화하면 이러한 방식이 제대로 작동하지 않을 수 있다고 설명했다.
같은 개발사의 다른 앱도 남아 있다. 빅스타랩스(Big Star Labs)의 포퍼블로커와 씨알엑스마우스(CrxMouse), 블록사이트(BlockSite)는 지금도 ‘인증 개발자’ 표시를 달고 크롬 웹스토어에 올라 있다. 세 확장 프로그램의 이용자를 합치면 400만명에 가깝다. 블록사이트는 구글 플레이에서도 1000만회 넘게 다운로드됐다.
빅스타랩스를 둘러싼 논란은 이번이 처음이 아니다. 광고 차단 업체 애드가드(AdGuard)는 2018년 빅스타랩스가 개발한 앱 7종을 스파이웨어로 지목했다. 당시 이들 앱의 이용자는 모두 합쳐 1100만명이 넘었다. 구글은 애드가드 발표 다음 날 이들 앱을 크롬 웹스토어에서 삭제했지만, 2주 뒤 일부는 다시 등록됐다.
문제는 특정 개발사에만 국한되지 않는다. 베이에어리어랩스가 이용자 10만명 이상인 광고 차단기를 조사한 결과, 5개 가운데 1개가 어떤 형태로든 이용자의 브라우저 방문 기록을 외부로 전송한 것으로 나타났다. 다만, 베이에어리어랩스는 자동화된 분석 결과를 개별적으로 재검증하는 작업을 아직 마치지 않았다.
베이에어리어랩스는 5월 포퍼블로커를 구글에 신고했다. 하지만 이 사실이 보도되던 시점에도 확장 프로그램은 크롬 웹스토어에서 계속 제공되고 있었다.
출처 : 보안뉴스(https://www.boannews.com)
|