이번 공개는 아르텍스가 단순한 불법 해킹 도구가 아니라, 방어자의 역량 강화를 돕는 ‘AI 모의침투 테스트’(Pen-testing) 도구라는 점을 강조하며 이뤄졌다.
최근 국내 금융권을 대상으로 한 개인정보 유출 공격에 아르텍스가 사용된 정황이 조사 당국에 포착돼 수사가 진행 중이다. 고도화된 자율형 AI가 실제 금융권 인프라를 공격하면서, 아르텍스를 ‘위험한 해킹 도구’로 인식되고 있다.
그러나 깃허브에 아르텍스 한국어판을 공개한 기여자들은 해당 프로젝트가 권한이 있는 환경에서 보안과 탐지 역량을 기르기 위한 목적으로만 쓰이도록 배포하고 있음을 분명히 했다. 이들은 “한국어판 공개는 공격이 아닌 방어자 관점에서 자율형 AI 공격의 작동 원리를 이해하고, 탐지하며 차단하는 역량을 갖추도록 지원하는 데 목적이 있다”고 말했다.
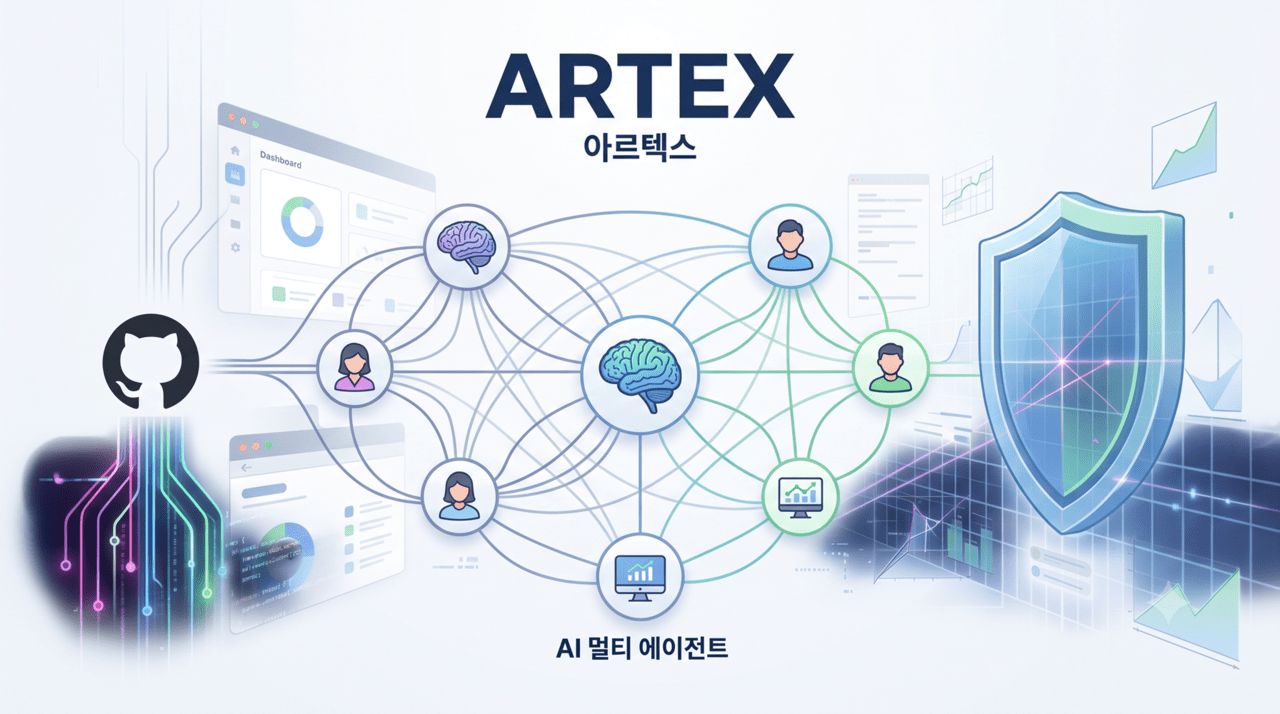
공개된 아르텍스는 LLM 멀티 에이전트가 스스로 목표를 나누고 도구를 실행하며, 발견한 자산과 취약점을 그래프에 누적해 침투 테스트 과정을 자율적으로 진행하는 시스템이다. 단순한 해킹 스크립트 모음을 넘어 인간 화이트해커처럼 논리적 킬체인(정찰-분석-익스플로잇-측면이동)을 정교하게 모사했다. 금융권 공격에 악용됐지만, 본질적으로 보안 강화를 위해 시스템의 취약점을 진단하기 위해 만들어진 도구다.
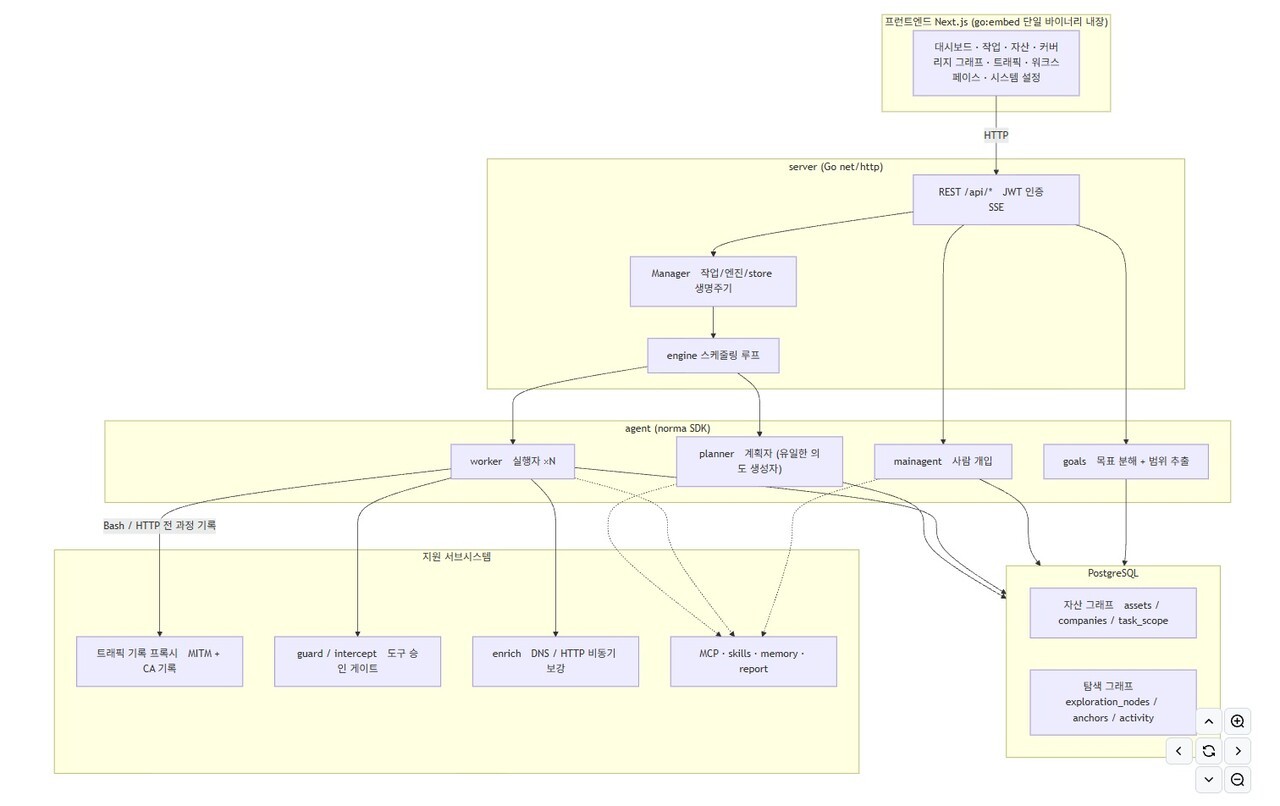
아르텍스의 핵심 아키텍처는 Go 언어 기반의 단일 백엔드와 내장된 Next.js 프런트엔드, 그리고 PostgreSQL 데이터베이스다. 시스템의 고도화된 자율성은 ‘이중 그래프 구조’로 공격 대상의 도메인과 IP, 서비스 등 전역에서 공유되는 저장소 역할을 하는 ‘자산 그래프(Asset Graph)’와 작업별 목표, 의도, 사실, 취약점 발견 과정을 엮어낸 ‘탐색 그래프’(Exploration Graph)가 앵커(Anchor)를 통해 연결해 작동한다.
이를 바탕으로 내부 에이전트들의 역할을 분담한다. ‘플래너’(Planner) 에이전트가 탐색 그래프 상황을 분석해 새로운 공격 방향(의도)을 배정하면, ‘워커’(Worker) 에이전트가 이를 수령해 실제 해킹 도구를 실행하고 그 결과를 다시 기록하는 폐곡선 순환을 거친다. 이 과정에서 플래너는 다중 라운드에 걸쳐 ‘할 일 목록‘(todolist)을 공유해 여러 단계로 얽힌 복잡한 공격 체인도 안정적으로 수행하는 것이 특징이다.