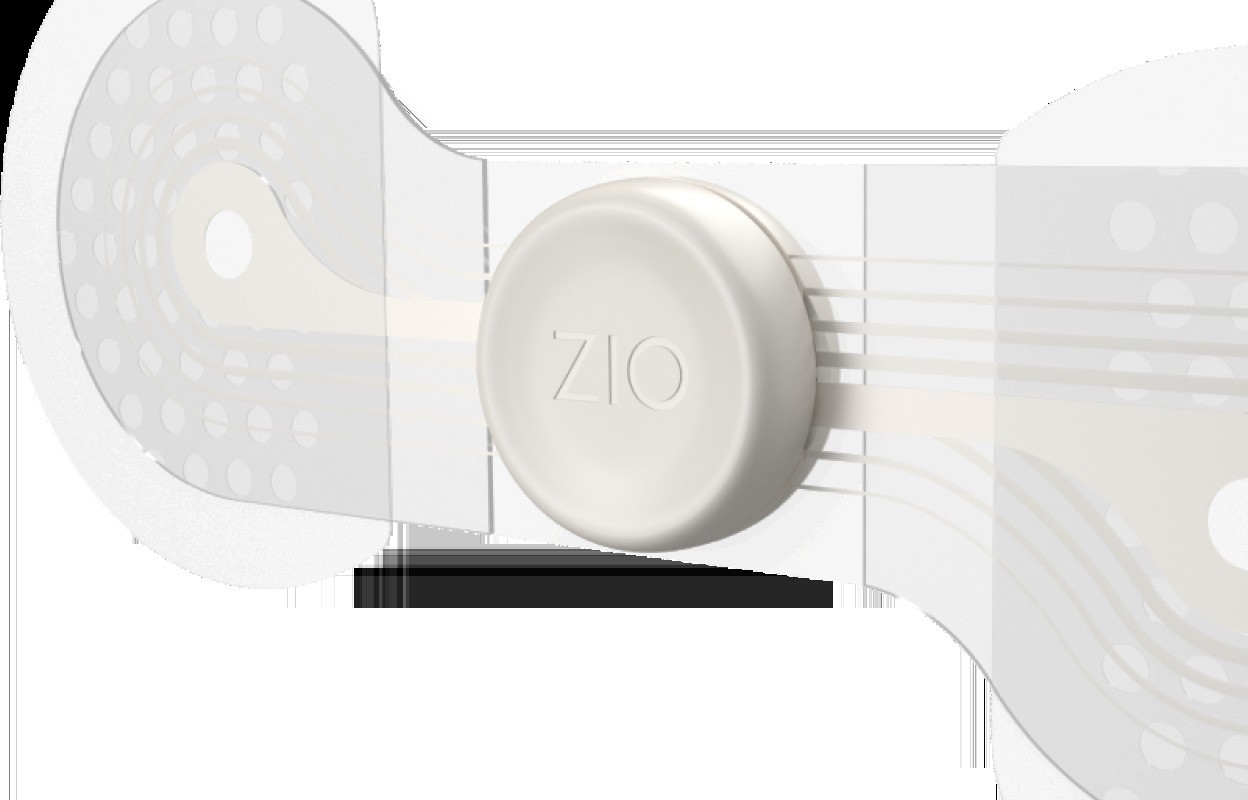
주별 신고서를 보면 텍사스에서 29만8647명, 사우스캐롤라이나에서 6만9526명이 피해를 입었다. 아이리듬은 캘리포니아에도 신고서를 냈다. 회사 대변인은 전체 피해 인원은 밝히지 않았고, 무단 접근을 탐지한 뒤 신속히 대응해 피해 범위를 확인한 다음 당사자와 규제 당국에 알렸다고 밝혔다.
공격자는 6월 3~8일 회사 시스템에 머물렀다. 침입 경로는 외부 업체가 호스팅하는 업무용 애플리케이션이었고, 사회공학 수법으로 침투했다. 어떤 애플리케이션인지는 공개되지 않았다.
공격자가 접근해 다운로드한 정보는 이름과 주소, 전화번호, 환자 계정 번호, 기기 일련번호, 보험 번호, 진료일, 생년월일이다.
아이리듬은 6월 미국 증권거래위원회(SEC)에 낸 공시에서 공격자로부터 연락을 받았다고 밝혔다. 공격자는 회사 독점 정보와 환자 건강 정보 등 민감한 데이터를 손에 넣었다며 이를 공개하지 않는 대가로 돈을 요구했다. 아이리듬은 이후 이 애플리케이션들에서 일부 데이터가 빠져나간 사실을 확인했다.
다만 대변인은 이번 사고가 “아이리듬의 임상 시스템이나 의료기기에는 영향을 주지 않았다”고 밝혔다. 서비스 중단이나 운영 차질도 없었다.
아이리듬은 개인정보가 신원 도용에 쓰였거나 쓰일 것이라는 증거는 없다고 밝혔다. 제품과 기기, 생산, 유통도 영향을 받지 않았고 재무에도 차질이 없었다고 했다. 이 회사의 2분기 매출은 2억2420만달러였다. 공격을 자처한 해킹 조직은 아직 나오지 않았다.
의료기기 업계는 최근 2년 동안 사이버 사고가 잇따랐다. 메드트로닉과 보스턴사이언티픽, 스트라이커, UFP, 마시모(Masimo), 서모딕스(Surmodics), 아티비온(Artivion), 졸(Zoll) 등이 공격을 받았고, 수백만명의 민감한 의료 정보가 새어 나가거나 공급망 차질이 빚어졌다.
출처 : 보안뉴스(https://www.boannews.com)