프랑스 국가사이버보안청, 피해 기관 지원하며 유럽 기관들과 공조
장비 관리 맡은 단포스, 자사 장비가 표적 됐는지 공식 확인 안 해
냉각 끈 채 정상 온도 보고하게 만든 클래로티 팀82의 시연프랑스 대형 슈퍼마켓 체인 매장 수백 곳에서 냉장 설비가 사이버 공격을 받아 신선식품이 못 쓰게 됐다. 공격자는 일요일인 11일(현지시각) 냉장 장비의 제상(서리 제거) 기능을 원격으로 작동시켜 냉장고 온도가 상승했다.
더레코드가 인용한 프랑스 방송 BFM TV 보도를 보면 앵테르마르셰(Intermarche)와 네토(Netto) 매장 약 300곳, 쿠페라티브 U(Cooperative U) 매장 100곳 미만이 피해를 봤다. 프랑스에서 손꼽히는 식료품 체인들이 한꺼번에 당한 셈이다.
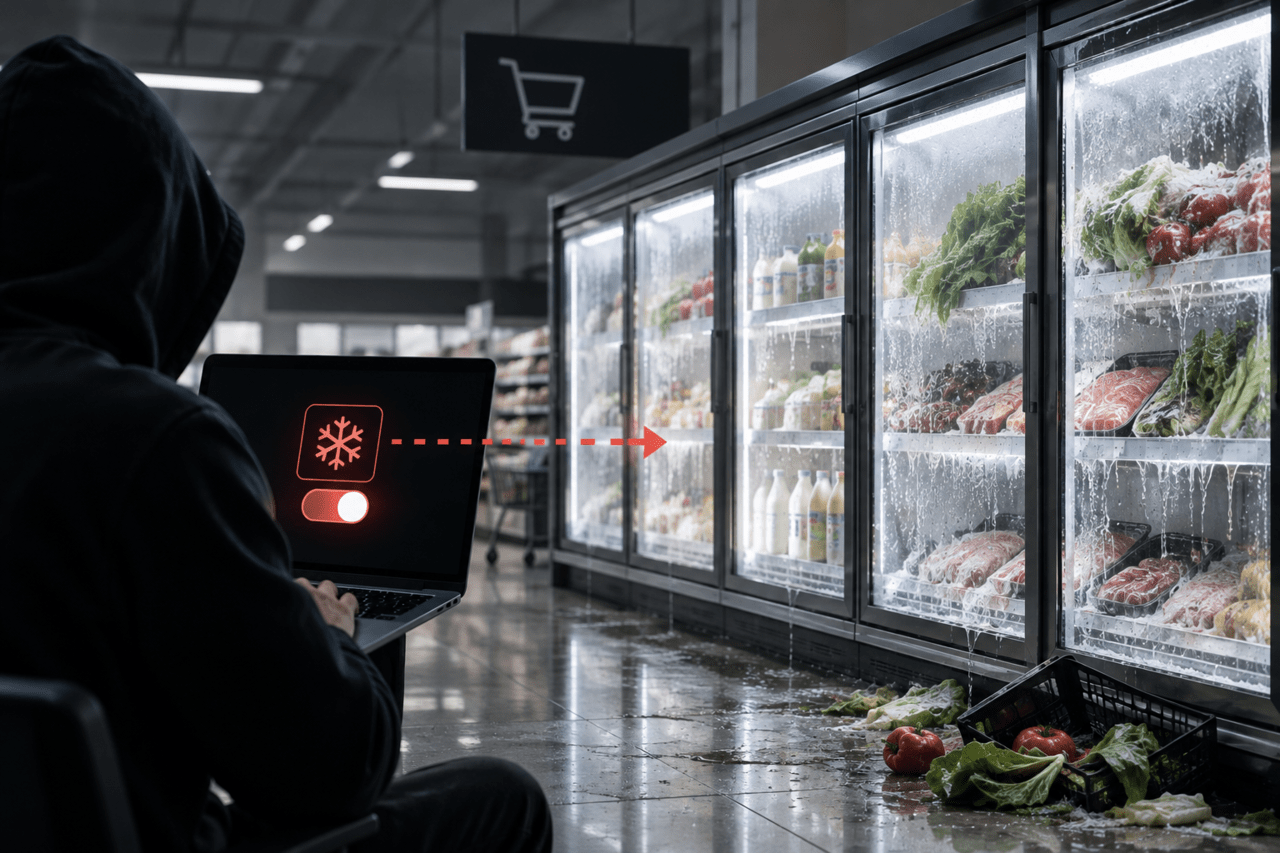
(출처: AI로 제작한 이미지)
도미니크 셸셰르(Dominique Schelcher) 쿠페라티브 U 최고경영자는 전날 밤부터 사이버 공격이 여러 매장의 냉장 설비에 영향을 주고 있다고 확인했다. 그는 이번 공격이 “극히 심각하고 전례 없는 일”이라며 용납할 수 없다고 말했다. 그는 냉장 전문가들과 함께 최대한 빨리 복구하고 있다고 밝혔다.
프랑스 국가사이버보안청(ANSSI)도 대응에 나섰다. ANSSI는 국내에서 피해 기관을 지원하는 한편 유럽 차원에서 다른 나라 기관들과 공조하고 있다고 밝혔다.
블룸버그 보도를 보면 앵테르마르셰와 네토를 소유한 레무스케테르그룹(Groupement Mousquetaires)은 피해를 본 시스템을 덴마크 업체 단포스(Danfoss)가 관리했다는 입장이다. 형사 고소도 공급업체가 할 일이라고 선을 그었다.
BFM TV는 문제의 장비가 단포스가 만든 냉장 컨트롤러이며, 공격자가 이 장비의 구버전 소프트웨어를 노렸다고 보도했다. 다만 단포스는 자사 장비가 표적이 됐는지 공식 확인하지 않았다.
미국 사이버보안·인프라보안청(CISA)은 작년 단포스 냉장 컨트롤러 취약점 3건을 경고하는 권고를 냈다. 보안 기업 클래로티(Claroty) 연구팀 팀82(Team82)는 장악된 컨트롤러가 냉각을 끈 채로 직원에게는 정상 온도를 보고하게 만들 수 있음을 보여 줬다. 팀82는 인터넷에 노출된 이 장비를 2700대 넘게 찾아냈다.
다만 이 결함들이 이번 공격에 쓰였는지는 알려지지 않았다. 공격 주체도 아직 드러나지 않았다.
출처 : 보안뉴스(https://www.boannews.com)
|