곽경주 티오리 부사장 지적...“AI 악용 공격에 침투 목적 빠르게 달성”
“금융권 AI 해킹 사고, 단일 솔루션·단일 취약점 아냐... 고속·대량 공격”
수시간 내로 취약점 악용해 공격해…“보안 기본기 안 갖추면 타깃 된다”“더 이상 해커들은 ‘선택과 집중’을 하지 않습니다. 해킹의 목적이 돈이라고 할 때, 개인정보나 의료정보, 기타 정보가 융합된 개인정보를 해킹할 수 있다면 그것만으로도 돈이 되기 때문에 굳이 어려운 주요 자산 시스템을 해킹할 필요가 없어졌습니다.”
곽경주 티오리 부사장이 <보안뉴스>가 개최한 ‘금융권 AI 해킹 공격 관련 긴급 좌담회’에서 한 말이다. AI로 사이버 공격의 경제 논리가 뒤집혔다는 얘기다.
최근 금융권을 강타한 AI 도구 기반 침해 공격은 금융사 핵심 고객 정보가 담긴 주요 시스템이 아니라 외부 영업 지원 등 주변 자산을 노린 것이 특징이다. AI 도구를 활용해 쉽고 빠르게 공격을 뿌려 얻어걸리는 것만으로도 수익성을 확보할 수 있기 때문이다.
[출처: 게티이미지뱅크]
과거 해커들이 주요 자산 시스템의 취약점을 찾아내기 위해 ‘장인 정신’으로 침투에 열을 올렸다면, 지금은 신속하고 싸게 치고빠지는 경우가 많다. AI가 해킹의 경제학을 빠르게 바꾸고 있는 것이다.
이번 사태로 신한은행, KB국민은행 등 국내 16개 금융사에서 개인정보 약 10만건이 유출됐다. 공격자는 딥시크 기반의 AI 에이전트 ‘아르텍스’(ARTEX)를 활용한 것으로 알려졌다.
곽 부사장은 “과거 단시간에 다수 회사에서 침해사고가 동시다발적으로 발생한 경우, 대부분 단일 솔루션에서 발견된 단일 취약점인 경우가 일반적”이라며 “이번에 발생한 금융권 AI 해킹 사태는 공략된 취약점이 각기 달랐다는 점이 주목된다”고 진단했다.
그는 “규모나 임팩트로 보면 심각한 상황은 아니지만, 해킹 당한 사이트의 테마가 모두 금융사 주요 자산 시스템이 아니라는 점이 흥미롭다”며 “AI를 이용해 더 광범위하고 다양한 방법으로 취약한 자산을 찾아 공격했음을 시사한다”고 말했다.
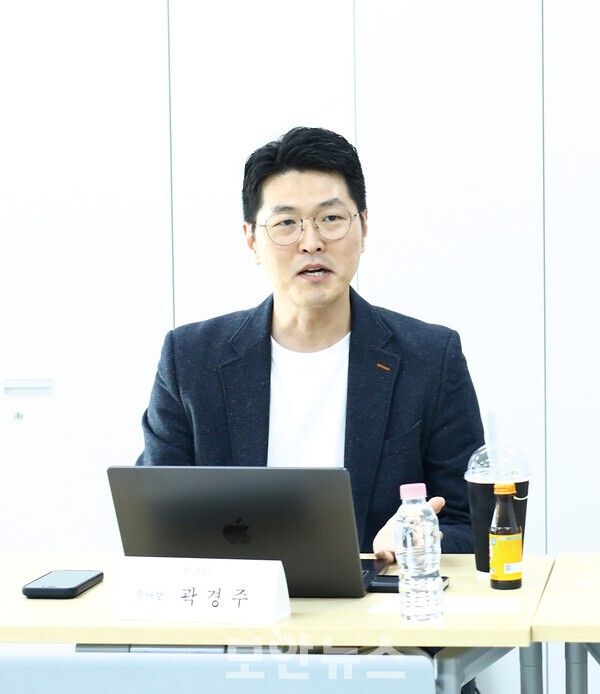
▲곽경주 티오리 부사장. [출처: 보안뉴스]
AI가 취약점을 찾고 공격 코드를 작성하기 시작하면서 공격 난도는 크게 낮아졌다. 공을 들이지 않아도 개인정보 탈취, 금전적 협박 등 위협 목적을 손쉽게 달성할 수 있게 됐다.
피해는 크다. IBM ’데이터 침해 비용 보고서‘에 따르면 2025년 기준 대규모 조직의 데이터 침해 1건당 평균 피해액은 약 60억원에 달하는 것으로 나타났다.
반면 소프트웨어 취약점(CVE) 현황 측정·스코어보드 사이트 ’제로데이클락‘(ZeroDayClock) 등에 따르면 AI 기반 자동화 공격과 취약점 정찰 도구의 확산으로 발견되지 않은 취약점이 악용되기까지의 시간(TTE)이 평균 마이너스(-) 시간대를 진입했다는 분석도 나온다.
토스 운영사 비바리퍼블리카 지정호 CISO도 ”과거 ‘장인’ 같은 사람들이 할 수 있던 해킹을 이제 누구나 다 할 수 있는 상황”이라며 “AI 가속화에 맞춰 우리도 우선순위를 속도감 있게 관리해야 한다”고 말했다. 다만, 도구인 AI에 초점을 맞추기보다 빨라진 속도와 다양해진 기법에 맞는 대책을 세워나가야 한다는 지적이다.
이원태 국가인공지능전략위원회 보안특위 위원장도 “AI로 해킹 공격의 범위와 속도가 빨라졌다. 해킹 공격의 진입장벽이 크게 낮아지고 산업화됐기 때문에 향후 금융권 AI 해킹 사고와 같은 일이 더 많이 일어날 것”이라며 “기본기가 제대로 갖춰지지 않은 기업이 쉽게 타깃이 될 것”이라고 말했다.
출처 : 보안뉴스(https://www.boannews.com)
|